

Passkey cho website: Bước tiến mới trong bảo vệ tài khoản người dùng

Trong nhiều năm, mật khẩu vẫn là phương thức đăng nhập phổ biến nhất trên website. Người dùng phải ghi nhớ nhiều chuỗi ký tự, thay đổi mật khẩu khi có dấu hiệu rủi ro và thường xuyên xử lý những tình huống như quên mật khẩu, nhập sai quá nhiều lần hoặc không nhận được email đặt lại. Với doanh nghiệp, hệ thống mật khẩu còn kéo theo nhiều trách nhiệm về lưu trữ, chống dò đoán, phát hiện đăng nhập bất thường và hỗ trợ khách hàng.
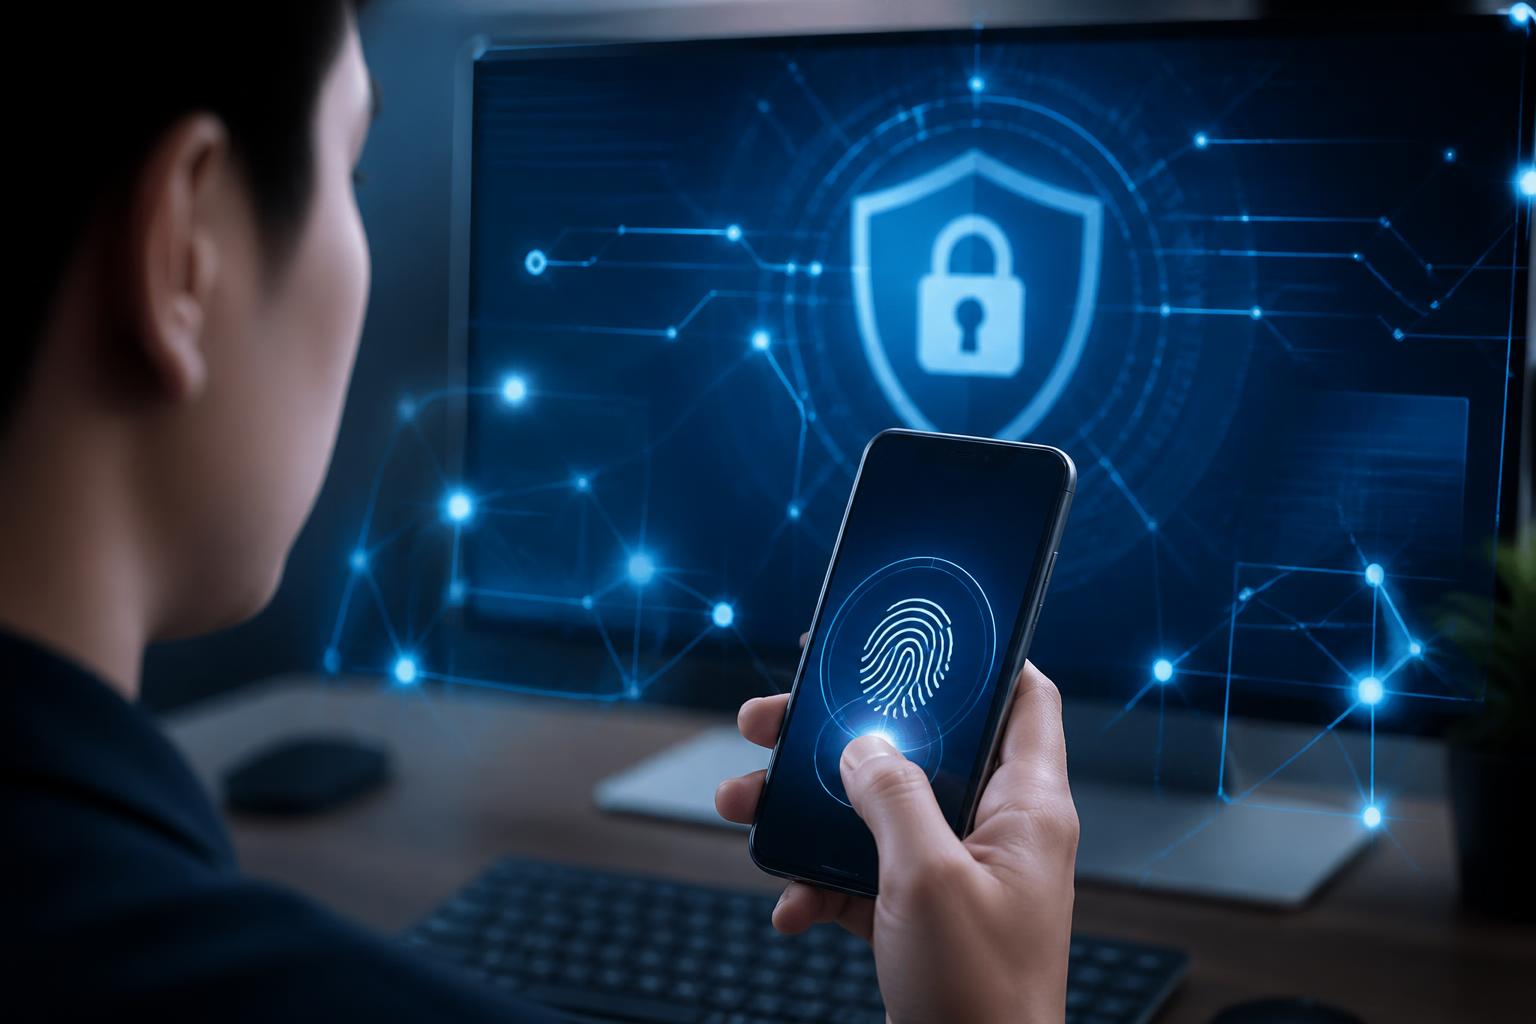
Passkey đang được quan tâm như một hướng tiếp cận mới để giảm những bất tiện đó. Thay vì yêu cầu người dùng nhập mật khẩu, passkey tận dụng cơ chế xác thực có sẵn trên thiết bị như vân tay, nhận diện khuôn mặt, mã khóa màn hình hoặc thiết bị bảo mật. Cách thức này không chỉ hướng tới trải nghiệm đăng nhập nhanh hơn mà còn thay đổi cách website xử lý thông tin xác thực ngay từ nền tảng.
Passkey hoạt động theo nguyên tắc nào?
Về bản chất, passkey dựa trên cặp khóa mật mã gồm khóa riêng và khóa công khai. Khi người dùng đăng ký passkey với một website, thiết bị sẽ tạo ra cặp khóa dành riêng cho tài khoản và dịch vụ đó. Khóa công khai được gửi cho máy chủ để phục vụ việc kiểm tra, còn khóa riêng được lưu trong thiết bị hoặc hệ thống quản lý thông tin xác thực của người dùng.
Trong lần đăng nhập sau, website gửi một yêu cầu xác thực. Thiết bị dùng khóa riêng để tạo phản hồi hợp lệ sau khi người dùng xác nhận bằng phương thức bảo vệ thiết bị. Máy chủ kiểm tra phản hồi này bằng khóa công khai đã lưu. Website không cần nhận hoặc lưu mật khẩu ở dạng có thể bị người dùng tái sử dụng trên nhiều dịch vụ.
Điểm quan trọng là thao tác vân tay, nhận diện khuôn mặt hay mã khóa màn hình thường chỉ diễn ra cục bộ trên thiết bị. Website nhận được kết quả xác thực mật mã, chứ không trực tiếp nhận dữ liệu sinh trắc học. Nhờ vậy, passkey có thể tạo ra sự cân bằng giữa tính tiện dụng và khả năng bảo vệ thông tin nhạy cảm.
Vì sao passkey đáng được website quan tâm?
Giảm rủi ro từ mật khẩu bị lộ
Mật khẩu thường bị lộ do người dùng đặt chuỗi quá đơn giản, dùng lại một mật khẩu trên nhiều dịch vụ hoặc nhập thông tin vào trang giả mạo. Khi một tài khoản bị xâm nhập, kẻ tấn công có thể thử cùng thông tin trên các nền tảng khác. Passkey được tạo cho từng dịch vụ, vì vậy việc lộ thông tin xác thực ở một nơi không đồng nghĩa với việc có thể dùng lại thông tin đó ở nơi khác.
Cơ chế này cũng làm thay đổi bài toán lưu trữ mật khẩu ở phía máy chủ. Website vẫn phải bảo vệ dữ liệu tài khoản và khóa công khai, nhưng không còn phụ thuộc hoàn toàn vào việc quản lý kho mật khẩu của người dùng. Điều đó không loại bỏ mọi rủi ro bảo mật, song giúp giảm một nhóm rủi ro thường xuyên xuất hiện trong các hệ thống đăng nhập truyền thống.
Hạn chế nguy cơ đăng nhập vào trang giả mạo
Người dùng có thể bị lừa khi truy cập một địa chỉ gần giống website thật rồi tự nhập tên đăng nhập và mật khẩu. Với passkey, quá trình xác thực gắn với thông tin nhận diện của dịch vụ. Thiết bị không nên thực hiện cùng một quy trình xác thực cho một trang web khác với trang đã đăng ký. Đây là một lớp bảo vệ quan trọng trước các hình thức lừa đảo dựa trên việc dụ người dùng nhập thông tin.
Tuy nhiên, passkey không thể thay thế hoàn toàn nhận thức an toàn của người dùng. Kẻ tấn công vẫn có thể chiếm quyền điều khiển tài khoản email, đánh lừa người dùng cài phần mềm độc hại hoặc lợi dụng quy trình hỗ trợ khôi phục tài khoản. Vì vậy, passkey nên được xem là một thành phần của chiến lược bảo mật tổng thể, không phải giải pháp duy nhất.
Cải thiện trải nghiệm đăng nhập
Đăng nhập bằng passkey thường giảm số thao tác mà người dùng phải thực hiện. Họ không cần chuyển sang ứng dụng quản lý mật khẩu để sao chép chuỗi ký tự hoặc chờ email đặt lại mật khẩu trong những tình huống thông thường. Trên thiết bị cá nhân, việc xác nhận bằng phương thức đã quen thuộc có thể tạo cảm giác tự nhiên hơn so với việc nhập mật khẩu dài.
Dẫu vậy, trải nghiệm này chỉ tốt khi website trình bày đúng thời điểm và giải thích rõ ràng. Nếu nút đăng nhập bằng passkey xuất hiện với tên gọi khó hiểu, nằm ở vị trí không dễ tìm hoặc không có hướng dẫn khi người dùng đổi thiết bị, lợi ích của công nghệ sẽ bị giảm đáng kể.
Những vấn đề cần chuẩn bị trước khi triển khai
Không nên loại bỏ mật khẩu ngay lập tức
Phần lớn website đang có người dùng đăng ký bằng email và mật khẩu. Một số người chưa dùng thiết bị hỗ trợ passkey, một số khác đăng nhập từ máy tính công cộng hoặc thiết bị không thuộc quyền kiểm soát cá nhân. Do đó, doanh nghiệp thường cần triển khai theo từng giai đoạn thay vì buộc mọi tài khoản chuyển đổi trong một lần.
Giai đoạn đầu có thể cho phép người dùng đăng ký passkey sau khi đăng nhập bằng phương thức hiện có. Website nên giải thích lợi ích, nêu rõ cách sử dụng và cho phép người dùng quản lý những thiết bị đã đăng ký. Sau khi tỷ lệ sử dụng tăng lên và quy trình hỗ trợ được kiểm chứng, doanh nghiệp mới cân nhắc giảm dần sự phụ thuộc vào mật khẩu trong những trường hợp phù hợp.
Thiết kế quy trình khôi phục tài khoản
Khả năng khôi phục là phần dễ bị bỏ quên nhất trong các dự án đăng nhập mới. Người dùng có thể mất điện thoại, thay đổi máy tính, xóa dữ liệu trình duyệt hoặc không còn sử dụng thiết bị đã đăng ký. Nếu website chỉ dựa vào một passkey duy nhất mà không có phương án dự phòng, người dùng có thể bị khóa khỏi tài khoản.
Quy trình khôi phục cần được thiết kế chặt chẽ nhưng vẫn khả dụng. Website có thể kết hợp email đã xác minh, các phương thức xác thực bổ sung hoặc danh sách thiết bị tin cậy tùy theo mức độ nhạy cảm của tài khoản. Mỗi lựa chọn đều phải được đánh giá về nguy cơ bị chiếm dụng. Một quy trình đặt lại quá dễ dàng sẽ trở thành điểm yếu, trong khi quy trình quá phức tạp sẽ khiến người dùng tìm cách né tránh các biện pháp bảo vệ.
Hỗ trợ nhiều thiết bị và nền tảng
Người dùng có thể bắt đầu trên điện thoại, tiếp tục trên máy tính xách tay rồi đăng nhập bằng máy tính bảng. Website cần kiểm tra khả năng tương thích trên các trình duyệt và hệ điều hành mà khách hàng thực sự sử dụng. Giao diện cũng nên phân biệt rõ việc tạo passkey mới, sử dụng passkey đã có và đăng nhập bằng thiết bị khác.
Trong trường hợp người dùng đăng nhập trên thiết bị chưa từng sử dụng, website có thể cần hướng dẫn họ xác nhận bằng thiết bị đã đăng ký. Các bước này nên được diễn đạt bằng ngôn ngữ gần gũi, tránh dùng quá nhiều thuật ngữ kỹ thuật. Một thông báo lỗi chung chung như “xác thực thất bại” thường không đủ để người dùng biết mình cần làm gì tiếp theo.
Yêu cầu đối với đội ngũ phát triển và vận hành
Triển khai passkey không chỉ là thêm một nút trên màn hình đăng nhập. Đội ngũ phát triển cần xây dựng luồng đăng ký, đăng nhập, xóa thiết bị, đổi tên thiết bị và xử lý trường hợp xác thực bị hủy. Dữ liệu liên quan đến thông tin xác thực phải được liên kết đúng với tài khoản, đồng thời các thao tác nhạy cảm như thêm phương thức mới hoặc tắt lớp bảo vệ cần được ghi nhận để phục vụ kiểm tra.
Nhật ký hệ thống nên thể hiện những sự kiện cần thiết như thời điểm đăng ký, thiết bị được sử dụng, lần đăng nhập bất thường và thay đổi trong thông tin khôi phục. Tuy nhiên, nhật ký cũng phải được quản lý theo nguyên tắc tối thiểu cần thiết, tránh thu thập quá nhiều dữ liệu có thể ảnh hưởng đến quyền riêng tư.
Trước khi phát hành rộng rãi, website nên thử nghiệm với nhiều nhóm người dùng. Một người am hiểu công nghệ có thể hoàn thành quy trình dễ dàng, nhưng người dùng phổ thông lại có thể không hiểu sự khác nhau giữa mã khóa màn hình và mật khẩu tài khoản. Việc quan sát các điểm khiến người dùng dừng lại hoặc chọn nhầm phương thức sẽ giúp cải thiện giao diện thực tế hơn so với chỉ kiểm tra theo kịch bản kỹ thuật.
Passkey trong chiến lược bảo mật dài hạn
Passkey nên được đặt trong một kế hoạch rộng hơn gồm bảo vệ phiên đăng nhập, phân quyền, phát hiện hành vi bất thường và bảo mật các kênh liên lạc với khách hàng. Một tài khoản có phương thức đăng nhập mạnh vẫn có thể bị ảnh hưởng nếu phiên làm việc không được quản lý phù hợp, nhân viên hỗ trợ xác minh danh tính sơ sài hoặc email khôi phục bị kiểm soát.
Doanh nghiệp cũng cần truyền thông minh bạch về những gì passkey bảo vệ và những gì người dùng vẫn phải tự chịu trách nhiệm. Hướng dẫn nên khuyến khích người dùng khóa thiết bị, cập nhật phần mềm, không chia sẻ mã xác nhận và kiểm tra cảnh báo khi có thay đổi bất thường. Khi người dùng hiểu cơ chế thay vì chỉ nhìn thấy một nút bấm mới, mức độ tin tưởng và khả năng sử dụng đúng sẽ cao hơn.
Trong tương lai, sự kết hợp giữa passkey và các phương thức quản lý danh tính hiện đại có thể giúp website giảm gánh nặng hỗ trợ liên quan đến mật khẩu. Nhưng giá trị thực tế không nằm ở việc chạy theo một công nghệ mới. Giá trị nằm ở cách doanh nghiệp thiết kế toàn bộ hành trình tài khoản, từ đăng ký, đăng nhập, sử dụng hằng ngày cho đến khôi phục khi có sự cố.
Đối với các website đang cân nhắc chuyển đổi, bước khởi đầu hợp lý là rà soát dữ liệu tài khoản, xác định nhóm người dùng phù hợp, xây dựng phương án dự phòng và thử nghiệm trong phạm vi kiểm soát. Khi quy trình đã ổn định, passkey có thể trở thành một lựa chọn đăng nhập an toàn, thuận tiện và bền vững hơn, thay vì chỉ là một tính năng được bổ sung để đáp ứng xu hướng.