

Phần mềm quản lý mật khẩu cho doanh nghiệp: Xây dựng quyền truy cập an toàn và dễ kiểm soát

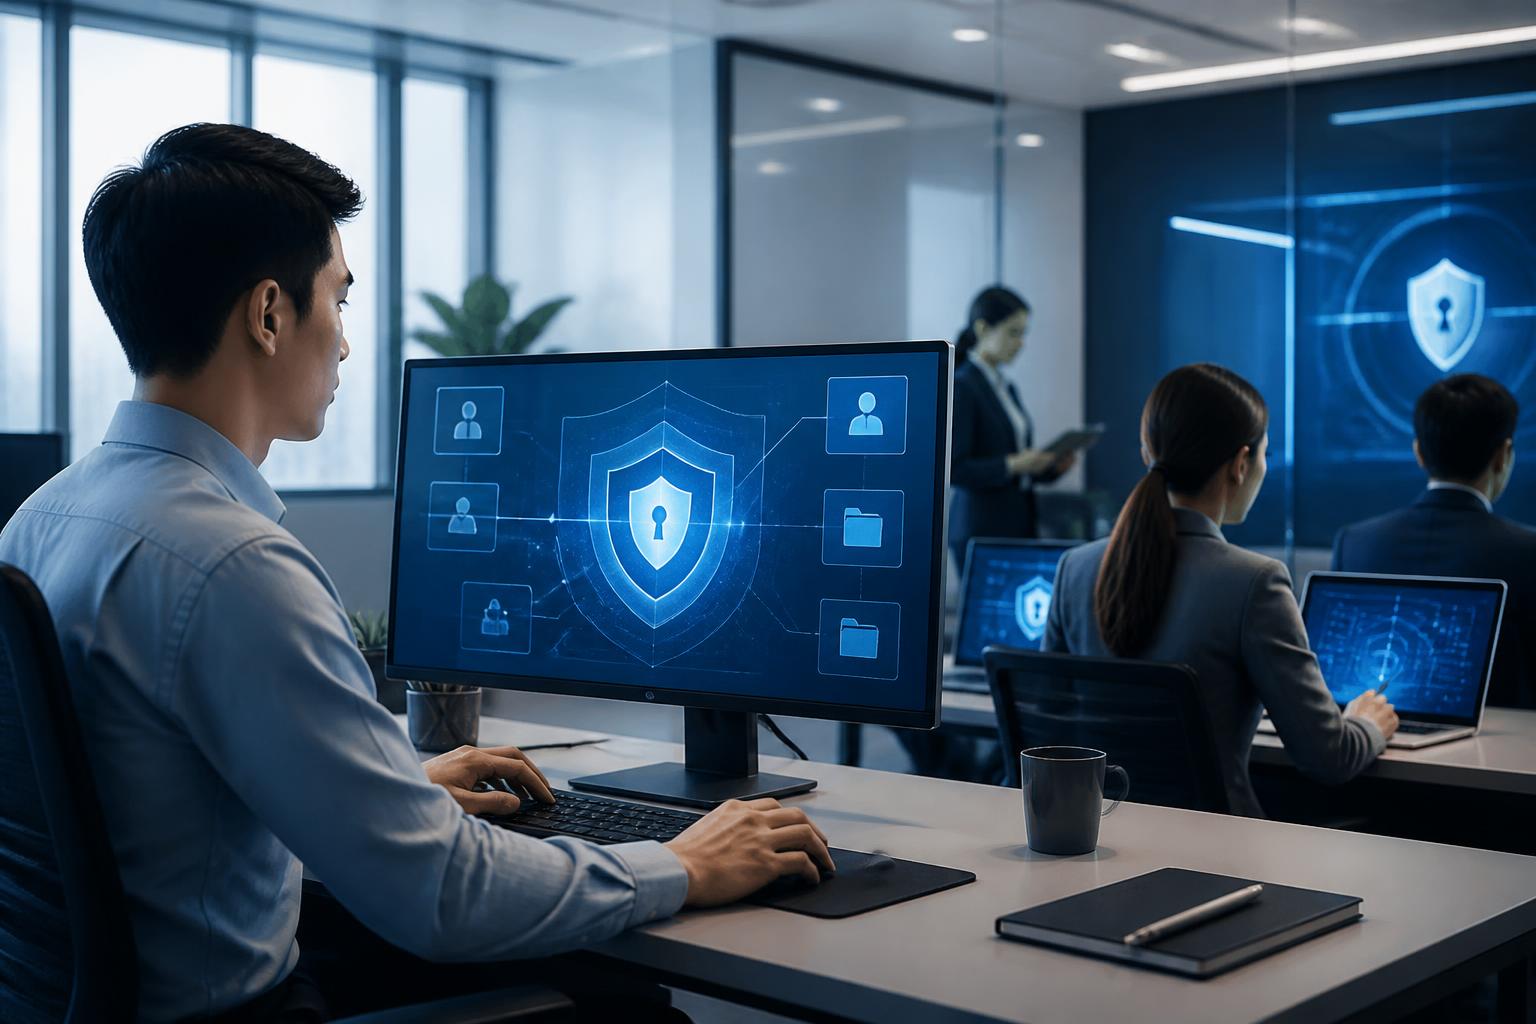
Mật khẩu vẫn là một trong những điểm tiếp xúc phổ biến nhất giữa doanh nghiệp và các dịch vụ số. Từ tài khoản quản trị website, email công việc, nền tảng quảng cáo, hệ thống kế toán cho đến máy chủ và phần mềm chuyên môn, mỗi bộ phận có thể phải sử dụng hàng chục thông tin đăng nhập khác nhau. Khi số lượng tài khoản tăng lên, việc ghi nhớ bằng cách thủ công hoặc lưu trong các tệp bảng tính không còn phù hợp. Một tài khoản bị lộ có thể mở đường cho truy cập trái phép, làm gián đoạn hoạt động hoặc khiến doanh nghiệp mất quyền kiểm soát những tài nguyên quan trọng.
Phần mềm quản lý mật khẩu dành cho doanh nghiệp được xây dựng để giải quyết bài toán này theo hướng tập trung và có kiểm soát hơn. Công cụ không chỉ lưu mật khẩu trong một kho được mã hóa mà còn hỗ trợ chia sẻ có giới hạn, phân quyền theo vai trò, theo dõi hoạt động và thu hồi quyền khi cần. Tuy nhiên, việc mua một phần mềm bất kỳ chưa bảo đảm hệ thống trở nên an toàn. Doanh nghiệp cần hiểu rõ nhu cầu, mô hình vận hành và những giới hạn của từng giải pháp trước khi triển khai.
Vì sao cách lưu mật khẩu truyền thống không còn phù hợp
Trong nhiều tổ chức nhỏ, mật khẩu thường được lưu trong trình duyệt cá nhân, sổ tay, tệp văn bản hoặc bảng tính dùng chung. Một số nhóm chọn gửi thông tin đăng nhập qua ứng dụng trò chuyện vì cách này nhanh và thuận tiện trong thời điểm phát sinh công việc. Vấn đề là những phương thức trên không được thiết kế cho việc kiểm soát bí mật trong môi trường nhiều người dùng. Mật khẩu có thể bị sao chép sang thiết bị cá nhân, tồn tại trong lịch sử trò chuyện hoặc tiếp tục được sử dụng sau khi một nhân sự rời khỏi nhóm.
Việc dùng chung một mật khẩu cũng làm mất khả năng xác định người đã truy cập tài khoản. Khi có sự cố, quản trị viên khó biết thông tin bị lộ từ đâu, ai đã sử dụng và cần thay đổi quyền nào. Nếu một nhân viên phải làm việc với nhiều hệ thống, họ có xu hướng đặt mật khẩu đơn giản hoặc lặp lại cùng một mật khẩu ở nhiều dịch vụ. Chỉ cần một dịch vụ có lỗ hổng hoặc xảy ra rò rỉ dữ liệu, các tài khoản khác dùng chung thông tin có thể bị đe dọa theo.
Phần mềm quản lý mật khẩu không loại bỏ hoàn toàn rủi ro từ con người, nhưng tạo ra một lớp quy trình rõ ràng hơn. Nhân viên không cần biết toàn bộ mật khẩu gốc để sử dụng dịch vụ được phân công. Quản trị viên có thể cấp quyền theo nhóm, thay đổi thông tin đăng nhập từ một nơi và thu hồi quyền mà không phải rà soát thủ công từng người.
Các chức năng doanh nghiệp nên quan tâm
Kho lưu trữ được mã hóa
Chức năng cốt lõi của phần mềm là bảo vệ kho thông tin đăng nhập bằng cơ chế mã hóa phù hợp. Doanh nghiệp nên tìm hiểu dữ liệu được mã hóa ở đâu, trong quá trình truyền tải hay khi lưu trữ, ai có thể giải mã và nhà cung cấp có thể truy cập nội dung hay không. Cách mô tả về bảo mật cần đủ rõ để đội ngũ kỹ thuật và người phụ trách quản trị có thể đánh giá, thay vì chỉ dựa vào những lời quảng bá chung chung.
Một giải pháp tốt thường yêu cầu người dùng đăng nhập bằng mật khẩu chính hoặc phương thức xác thực bổ sung. Mật khẩu chính cần được bảo vệ nghiêm ngặt vì đây là chìa khóa dẫn đến kho dữ liệu. Doanh nghiệp cũng nên kiểm tra khả năng khôi phục tài khoản trong trường hợp người quản trị mất quyền truy cập, đồng thời xác định quy trình này có làm suy yếu cơ chế bảo vệ hay không.
Phân quyền theo vai trò và nhóm
Không phải nhân viên nào cũng cần nhìn thấy mọi thông tin đăng nhập. Nhân viên nội dung có thể cần quyền truy cập hệ thống quản lý nội dung, trong khi bộ phận quảng cáo cần dùng nền tảng tiếp thị. Nhóm kỹ thuật có thể quản lý máy chủ nhưng không nhất thiết được xem thông tin tài chính. Phần mềm nên cho phép tạo nhóm, cấp quyền theo thư mục hoặc tài nguyên, và tách quyền xem mật khẩu khỏi quyền sử dụng tài khoản.
Phân quyền cần bám sát công việc thực tế, không nên tạo ra một tài khoản quản trị chung cho cả phòng ban chỉ vì cách này dễ thiết lập. Khi có nhân sự chuyển vị trí, quản trị viên phải có thể điều chỉnh quyền nhanh chóng mà không ảnh hưởng đến những thành viên khác. Cấu trúc này cũng giúp doanh nghiệp thực hiện nguyên tắc cấp quyền tối thiểu, tức mỗi người chỉ được sử dụng những tài nguyên cần thiết cho nhiệm vụ của mình.
Chia sẻ mà không làm lộ mật khẩu
Trong một số tình huống, nhiều người cần sử dụng cùng một dịch vụ. Phần mềm quản lý mật khẩu nên hỗ trợ chia sẻ quyền truy cập thông qua nhóm hoặc thư mục thay vì buộc người dùng sao chép mật khẩu vào tin nhắn. Nếu có thể, công cụ nên cho phép người được cấp quyền đăng nhập mà không cần nhìn thấy mật khẩu thực tế. Tính năng này giảm nguy cơ thông tin bị ghi lại, chụp màn hình hoặc tiếp tục được sử dụng sau khi quyền đã bị thu hồi.
Doanh nghiệp cũng nên kiểm tra cách phần mềm xử lý trường hợp thay đổi mật khẩu. Một số hệ thống có thể cập nhật thông tin mới cho những người còn quyền truy cập, giúp giảm công việc thủ công. Dù vậy, không nên mặc định rằng mọi tài khoản đều được cập nhật tự động. Các tài khoản quan trọng cần có quy trình kiểm tra sau khi thay đổi để tránh làm gián đoạn dịch vụ.
Nhật ký hoạt động và cảnh báo
Nhật ký hoạt động giúp doanh nghiệp biết ai đã truy cập, chia sẻ, chỉnh sửa hoặc xóa một mục trong kho dữ liệu. Đây là chức năng cần thiết khi xử lý sự cố, rà soát quyền hạn hoặc kiểm tra việc tuân thủ quy định nội bộ. Nhật ký càng dễ lọc theo người dùng, thời gian và tài nguyên thì đội ngũ phụ trách càng nhanh chóng xác định được sự kiện bất thường.
Cảnh báo cũng có giá trị khi được cấu hình vừa đủ. Doanh nghiệp có thể quan tâm đến những lần đăng nhập từ thiết bị mới, thay đổi quyền quản trị, tải xuống dữ liệu hàng loạt hoặc truy cập vào nhóm thông tin nhạy cảm. Nếu cảnh báo quá nhiều và không phân biệt mức độ, người dùng sẽ dần bỏ qua chúng. Vì vậy, thiết lập cảnh báo cần dựa trên các tình huống mà doanh nghiệp thực sự có khả năng xử lý.
Tiêu chí lựa chọn phần mềm phù hợp
Khả năng bảo mật là tiêu chí đầu tiên nhưng không nên là tiêu chí duy nhất. Một phần mềm có nhiều lớp bảo vệ nhưng giao diện phức tạp, khó tích hợp hoặc không phù hợp với thói quen làm việc sẽ dễ bị nhân viên tìm cách né tránh. Doanh nghiệp nên đánh giá cả trải nghiệm đăng nhập, khả năng cài đặt trên các thiết bị đang sử dụng và mức độ thuận tiện khi cấp quyền cho nhân sự mới.
Khả năng tương thích cũng cần được xem xét từ đầu. Công cụ có thể cần hoạt động trên trình duyệt phổ biến, điện thoại, máy tính công ty và những hệ điều hành khác nhau. Nếu doanh nghiệp dùng dịch vụ đăng nhập tập trung, nên kiểm tra khả năng kết nối với hệ thống hiện có. Việc đồng bộ danh sách nhân sự và nhóm quyền có thể giảm đáng kể công việc quản trị, nhưng chỉ nên bật khi cơ chế đồng bộ được hiểu rõ và có phương án kiểm soát lỗi.
Khả năng xuất dữ liệu và chuyển đổi nhà cung cấp là một điểm thường bị bỏ qua. Doanh nghiệp cần biết dữ liệu có thể được sao lưu theo định dạng nào, ai được phép thực hiện và bản sao lưu được bảo vệ ra sao. Một hệ thống thuận tiện hôm nay nhưng khiến tổ chức bị phụ thuộc hoàn toàn vào một nhà cung cấp trong tương lai sẽ tạo ra rủi ro vận hành. Điều khoản lưu trữ, hỗ trợ kỹ thuật, thay đổi gói dịch vụ và xử lý dữ liệu khi chấm dứt hợp đồng cũng cần được đọc kỹ.
Chi phí nên được tính theo tổng nhu cầu sử dụng thay vì chỉ nhìn vào giá của mỗi tài khoản. Ngoài phí bản quyền, doanh nghiệp có thể phát sinh thời gian đào tạo, công sức di chuyển dữ liệu, chi phí tích hợp và nguồn lực quản trị. Một gói ít tính năng có thể phù hợp với nhóm nhỏ, trong khi tổ chức nhiều phòng ban cần cơ chế phân quyền, nhật ký và quản lý vòng đời người dùng rõ ràng hơn.
Quy trình triển khai an toàn trong doanh nghiệp
Triển khai nên bắt đầu bằng việc lập danh mục tài khoản và phân loại theo mức độ quan trọng. Hãy xác định những tài khoản liên quan đến tài chính, dữ liệu khách hàng, máy chủ, website, email và quyền quản trị trước khi đưa các tài nguyên ít nhạy cảm hơn vào hệ thống. Bước này giúp doanh nghiệp nhìn thấy phạm vi thực tế của dự án và phát hiện những tài khoản không còn sử dụng.
Sau đó, cần chỉ định người chịu trách nhiệm quản trị kho mật khẩu. Người này không nhất thiết phải là người duy nhất có quyền cao nhất, nhưng phải có quy trình thay thế khi vắng mặt. Với các tài nguyên quan trọng, nên có ít nhất một phương án dự phòng được kiểm soát chặt chẽ. Việc tập trung toàn bộ quyền vào một cá nhân tạo ra rủi ro khác, đặc biệt khi tài khoản của người đó bị khóa hoặc bị xâm nhập.
Doanh nghiệp nên thử nghiệm với một nhóm nhỏ trước khi áp dụng rộng rãi. Nhóm thử nghiệm có thể đại diện cho bộ phận kỹ thuật, hành chính và một nhóm thường xuyên sử dụng dịch vụ trực tuyến. Trong giai đoạn này, cần kiểm tra việc nhập dữ liệu, phân quyền, thu hồi quyền, khôi phục tài khoản và xử lý khi nhân viên đổi thiết bị. Những vướng mắc phát hiện sớm sẽ dễ sửa hơn so với việc di chuyển toàn bộ kho cùng lúc.
Khi đưa hệ thống vào sử dụng, hãy đặt quy định rõ về việc không gửi mật khẩu qua tin nhắn, không lưu bản sao trên máy cá nhân và không chia sẻ tài khoản ngoài nhóm được cấp quyền. Quy định cần đi kèm hướng dẫn thực tế để nhân viên hiểu cách dùng công cụ trong công việc hằng ngày. Nếu chỉ ban hành yêu cầu mà không giải thích lý do và không cung cấp thao tác thay thế, người dùng có thể quay lại phương thức cũ vì thấy thuận tiện hơn.
Kết hợp quản lý mật khẩu với các lớp bảo vệ khác
Phần mềm quản lý mật khẩu không thay thế cho xác thực đa yếu tố. Với email, tài khoản quản trị, dịch vụ lưu trữ và hệ thống có dữ liệu nhạy cảm, doanh nghiệp nên bật thêm một phương thức xác minh ngoài mật khẩu nếu dịch vụ hỗ trợ. Khi đó, việc lộ mật khẩu đơn thuần chưa đủ để kẻ xấu đăng nhập. Tuy nhiên, mã xác minh và thiết bị dùng để nhận mã cũng cần được quản lý, không nên xem đây là giải pháp tự động loại bỏ mọi nguy cơ.
Doanh nghiệp cũng cần xây dựng quy trình khi có nhân sự nghỉ việc hoặc thay đổi vai trò. Quy trình nên bao gồm khóa tài khoản nội bộ, thu hồi quyền trong phần mềm quản lý mật khẩu, thay đổi thông tin đăng nhập dùng chung và kiểm tra các phiên đăng nhập còn hoạt động. Những bước này cần được thực hiện nhất quán, thay vì chỉ xử lý khi người quản lý nhớ ra.
Định kỳ rà soát kho dữ liệu giúp loại bỏ tài khoản không còn dùng, phát hiện quyền thừa và xác định những mật khẩu đã tồn tại quá lâu. Việc rà soát không nên chỉ tập trung vào số lượng mục trong kho mà cần xem xét tài khoản nào có quyền cao, ai đang sử dụng và liệu quyền đó còn phù hợp với công việc hiện tại. Đây là hoạt động quản trị liên tục, không phải một lần thiết lập rồi bỏ mặc.
Những sai lầm cần tránh
Sai lầm phổ biến nhất là coi phần mềm như một chiếc hộp để cất mật khẩu mà không thay đổi quy trình. Nếu nhân viên vẫn gửi thông tin đăng nhập qua kênh không được kiểm soát hoặc nhiều người tiếp tục dùng chung tài khoản quản trị, lợi ích của công cụ sẽ bị giảm đáng kể. Sai lầm khác là cấp quyền quá rộng cho tiện lợi trước mắt. Quyền dư thừa thường khó phát hiện cho đến khi xảy ra sự cố.
Doanh nghiệp cũng không nên lưu khóa khôi phục, mã dự phòng hoặc thông tin xác thực quan trọng ở cùng nơi với mật khẩu chính mà không có biện pháp bảo vệ bổ sung. Bản sao lưu kho mật khẩu cần được xem như dữ liệu nhạy cảm. Việc tải về nhiều bản sao trên máy cá nhân có thể biến một giải pháp tập trung thành nhiều điểm rò rỉ khó kiểm soát.
Cuối cùng, không nên đánh giá công cụ chỉ dựa trên số lượng tính năng. Một hệ thống phù hợp là hệ thống đáp ứng được nhu cầu bảo vệ, phân quyền và vận hành của doanh nghiệp, đồng thời được người dùng chấp nhận trong thực tế. Khi lựa chọn đúng và triển khai có kỷ luật, phần mềm quản lý mật khẩu sẽ giúp tổ chức giảm phụ thuộc vào trí nhớ cá nhân, kiểm soát quyền truy cập tốt hơn và tạo nền tảng vững chắc cho chương trình bảo mật rộng hơn.